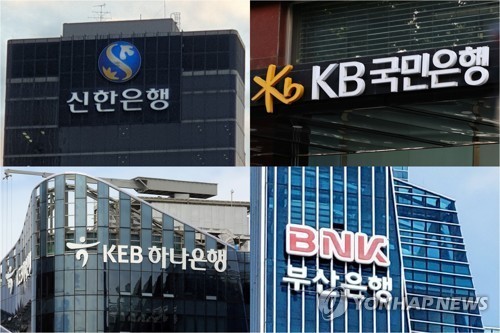
به گزارش خبرنگار بانک امروز، در پی وقوع مجموعهای از حملات سایبری علیه بانکهای بزرگ کره جنوبی که به افشای اطلاعات شخصی مشتریان منجر شده است، نهاد ناظر مالی این کشور از مؤسسات مالی درخواست کرد تا سامانههای امنیت رایانهای خود را بررسی و تقویت کنند.
این دستور از سوی کمیسیون خدمات مالی کره جنوبی (FSC) پس از آن صادر شد که در حمله سایبری به بانک شینهان (Shinhan Bank)، اطلاعات حدود ۲۵ هزار مشتری افشا شد. همچنین، اطلاعات شخصی ۸۹ مشتری بانک هانا (Hana Bank) نیز در جریان یک حمله سایبری در معرض دسترسی غیرمجاز قرار گرفت.
در حادثهای دیگر، اطلاعات شخصی بیش از ۱۰۰ مشتری بانک کیبی کوکمین (KB Kookmin Bank)، یکی از بانکهای بزرگ تجاری کره جنوبی، در پی یک حمله هکری افشا شد.
بر اساس گزارشها، بانک ووری (Woori Bank) و بانک اناچ نونگهیپ (NH Nonghyup Bank) نیز هدف حملات مشابه قرار گرفتهاند، اما این بانکها با شناسایی و مسدودسازی دسترسیهای غیرمجاز، از افشای اطلاعات مشتریان جلوگیری کردهاند.
منابع آگاه اعلام کردهاند هکرهای مظنون به حمله علیه بانک شینهان، که احتمال میرود در خارج از کره جنوبی مستقر باشند، از ابزارهای پیشرفته هوش مصنوعی استفاده کردهاند.
واکنش نهادهای نظارتی
در واکنش به این حوادث، کمیسیون خدمات مالی (FSC) و سرویس نظارت مالی (FSS) کره جنوبی جلسه اضطراری تشکیل دادهاند و همچنین یک واحد پلیس کره جنوبی که مسئولیت مقابله با تروریسم سایبری را بر عهده دارد، تحقیقات مقدماتی درباره مجموعه حملات هکری اخیر علیه بانکهای این کشور را آغاز کرده است.
بانک شینهان نیز با تشکیل ستاد اضطراری، اقداماتی از جمله مسدودسازی IPهای خارجی و توقف سرویس آسیبدیده ، اعمال سیاستهای امنیتی جدید را در دستور کار قرار داده است.
هشدار کارشناسان
کارشناسان امنیت سایبری معتقدند این حمله لزوماً با هدف قرار دادن اختصاصی بانک شینهان انجام نشده و میتواند نمونهای از حملات مبتنی بر هوش مصنوعی علیه آسیبپذیریهای پلتفرمها باشد؛ حملاتی که در صورت وجود ضعفهای مشابه در سایر مؤسسات مالی نیز امکان تکرار دارند.
کارشناسان امنیت اطلاعات معتقدند گسترش عاملهای هوش مصنوعی (AI Agents) شیوههای سنتی حملات سایبری را نیز تغییر داده است و بانکها باید در کنار توسعه زیرساختهای امنیتی، به سمت دفاع مبتنی بر هوش مصنوعی و بازنگری در رویکردهای امنیتی حرکت کنند.
منبع: خبرگزاری یونهاپ کره جنوبی