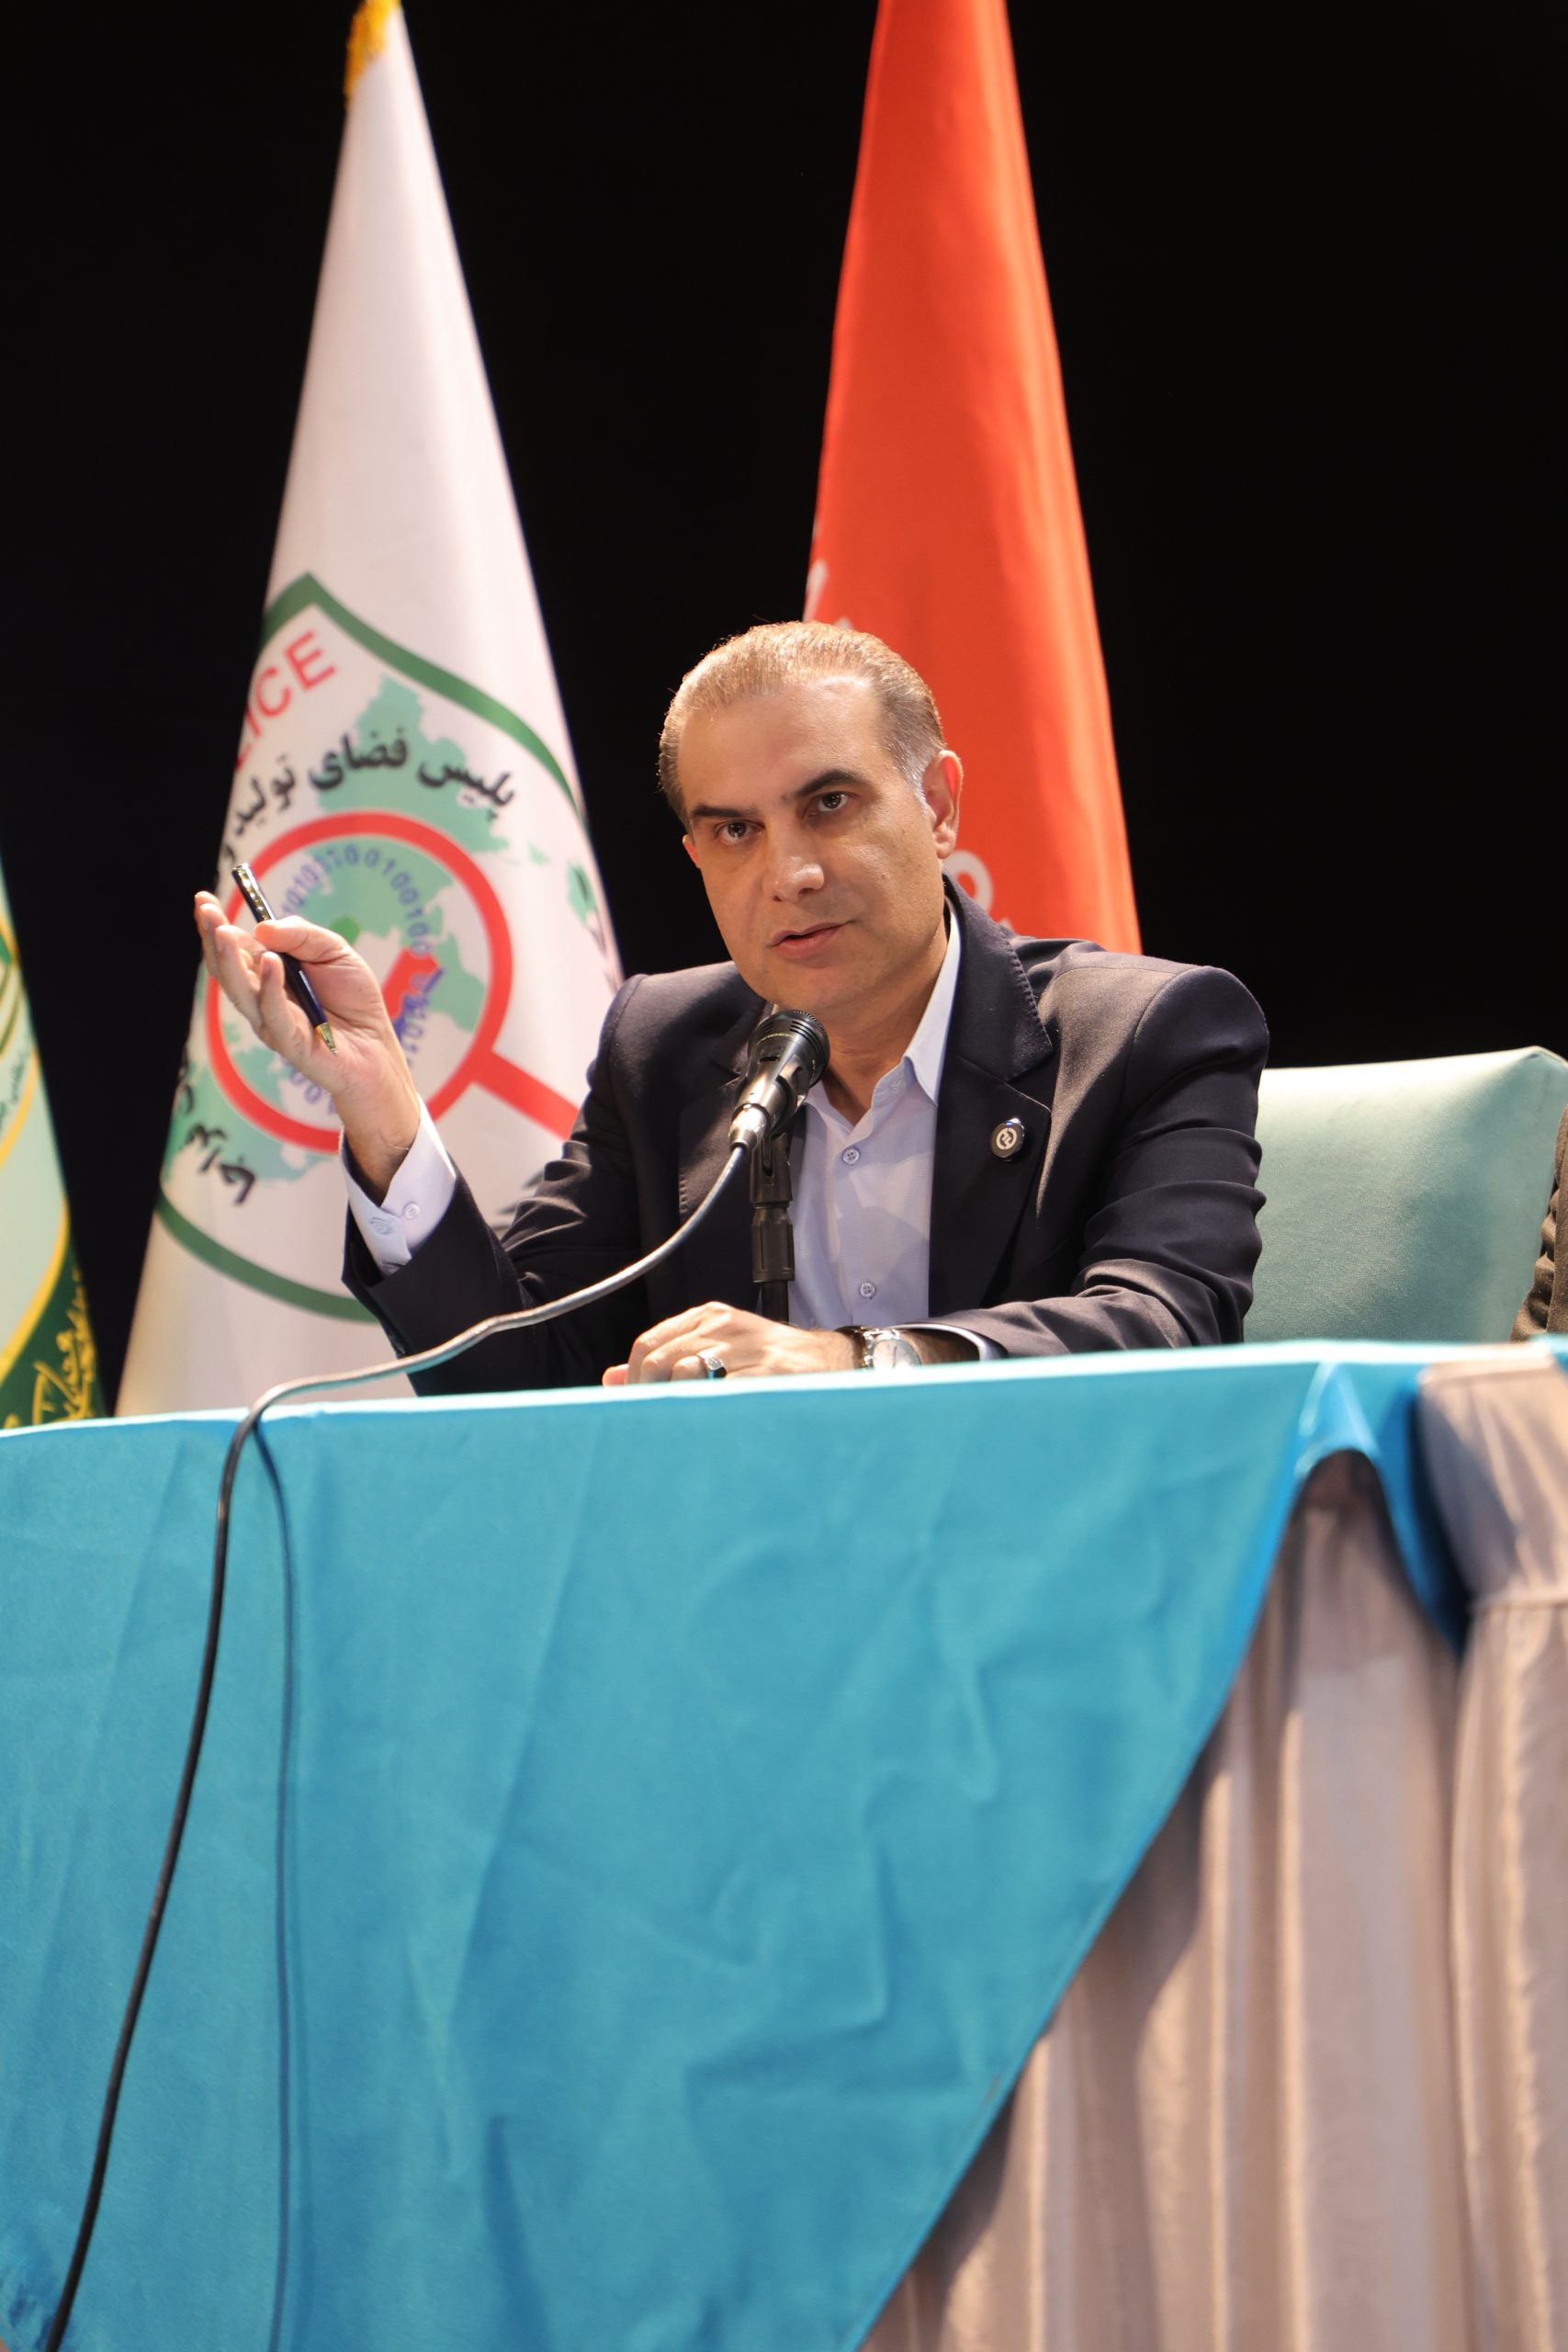
به گزارش بانک امروز، مدیرعامل پرداخت الکترونیک سپهر در سخنرانی خود بر لزوم تدوین پروتکل مشترک، تمایز میان تخریب خدمت و نشت داده، به رسمیت شناختن همکاری بخش خصوصی و نهادهای حاکمیتی و تمرین مانورهای مشترک رسانهای-امنیتی تاکید کرد و افزود: «پیوست رسانهای نباید بعد از دفع حملات سایبری نوشته شود، بلکه باید مانند طرح “تداوم کسب و کار” از قبل روی میز مدیرعامل و مدیر امنیت حاضر باشد».
رئیس کمیسیون صنعت پرداخت سازمان نظام صنفی در بخش دیگر از صحبتهای خود به سه آسیب بزرگ در مدل اطلاعرسانی اشاره کرد و گفت: «نخستین آسیب گرفتار شدن در سندروم سکوت اولیه و انکار است، چراکه اولین غریزه در زمان حادثه، سکوت و گاهی انکار اختلال پدید آمده به امید رفع سریع آن است. اما در عصر شبکههای اجتماعی و کانالهای تلگرامی، خلأ اطلاعاتی ظرف چند دقیقه توسط دشمن یا کاسبان شایعه با روایتی هولناک پر میشود».
او چنین ادامه داد: «آسیب دوم نگاه جزیرهای و ناهماهنگی بین دستگاهی است. در حین یک بحران سایبری، سکو درگیر یک حرف میزند، رگولاتور بیانیه جداگانه میدهد، نهاد انتظامی تحلیل دیگری ارائه میکند و رسانهها سردرگم میشوند. این چندصدایی، خودش بحران دوم را میسازد و سیگنال بیثباتی به افکار عمومی مخابره میکند».
پیشگاهزاده آسیب سوم را چنین توصیف کرد: « اگر شرکتی شجاعت به خرج دهد و اعلام کند “ما مورد حمله DDoS یا تلاش ناموفق برای نفوذ قرار گرفتیم و در حال مهار آن هستیم”، گاهی به جای حمایت، با امواج توبیخ و سرزنش مواجه میشود. نتیجه این رویکرد، پنهانکاری در اکوسیستم و تضعیف تابآوری جمعی است. پس شفافیت باید تشویق و ترغیب شود نه آنکه باعث دوچندان شدن تاوانها شود».
در این همایش بر موضوعاتی چون سطحبندی کسبوکارهای اینترنتی، زمانبندی اطلاعرسانی حملات سایبری، تشکیل تیم مدیریت بحران سایبری در سکوها، اعلام حملات حیاتی حداکثر ظرف یک ساعت و تخصیص بستر فنی برای اطلاعرسانی در بحران سایبری تاکید شد.